· 正微光电· technology· 约 62 分钟精读
变电站自动化与DL/T 860后量子密码改造实践
1. 电力监控系统安全演进与后量子密码迁移必然性
现代电网作为支撑国家经济运行与社会秩序维系的核心基础设施,其物理跨度覆盖数千公里,跨越超高压、特高压交直流混联电网与海量分布式配电终端。在电力调度自动化系统与智能变电站的架构设计中,安全防护始终居于首要地位。我国电力监控系统长期严格践行以国家发展和改革委员会第14号令及相关技术规范为基准的“安全分区、网络专用、横向隔离、纵向认证”十六字基本方针。
在安全拓扑划分上,电力二次系统自内向外构筑了清晰的物理与逻辑分界:
- 生产控制大区:包括实时控制区(安全I区)和非控制生产区(安全II区)。安全I区直接接入能量管理系统(EMS)、广域相量测量系统(WAMS)以及变电站内继电保护与远程控制系统,对通信的确定性、极低时延与连续可用性有着极其苛刻的要求;安全II区承载电能量计量计费系统、故障录波分析系统以及继电保护信息管理系统。
- 管理信息大区:包括生产管理区(安全III区)与管理信息区(安全IV区),主要承载企业资源计划(ERP)、办公自动化(OA)及配用电综合管理服务。生产控制大区与管理信息大区之间必须通过国家指定机构测试认定的专用电力正向与反向单向安全隔离装置进行物理单向隔离。
随着《中华人民共和国密码法》的深入实施以及商用密码应用安全性评估(GB/T 39786)三级与四级强监管指标在电力行业的全面推行,以商用密码算法体系(SM2公钥密码算法、SM3密码杂凑算法、SM4分组密码算法)为基础的密码防护体系已深度融入变电站的纵向边界与站内通信。调度主站与变电站、发电厂之间通过专用的电力纵向加密认证装置建立IPsec/国密安全隧道,实现调度控制指令、电网拓扑遥测数据以及远程定值修改信令的机密性、完整性与双向身份鉴别。
然而,量子计算理论与物理实现的快速推进,对经典密码体系构成了前所未有的实质性挑战。彼得·肖尔(Peter Shor)在1994年提出的量子多项式时间算法,能够在多项式时间步内高效求解大整数分解(IFP)与离散对数问题(DLP/ECDLP)。根据量子线路复杂度模型与容错量子计算理论估算,对于目前电力行业广泛采用的256位SM2椭圆曲线密码(对标经典128位对称安全强度),一台具备约4096个物理容错逻辑量子比特的量子计算机,通过执行肖尔量子傅里叶变换线路,即可在数十毫秒内快速求解离散对数私钥标量:
式中,为椭圆曲线基点,为公开的公钥点坐标向量,为基点的素数阶,为求得的私钥标量。一旦攻击者通过量子算法恢复出调度中心或变电站控制网关的长期签名私钥或静态解密私钥,整个电网纵向控制体系将面临解体风险:恶意实体不仅能够伪造调度下发的跳闸切机与有功/无功调节指令,诱发特高压断路器非正常动作或大电网解列,亦可伪造虚假遥测遥信数据致使调度自动化系统产生灾难性误判。
更具紧迫性的是“先拦截,后解密”(Harvest Now, Decrypt Later, HNDL)攻击模式。电网骨干调度通信数据、电能量长周期计量数据、电网地理信息拓扑以及关键设备微码固件,其机密性保密期限通常要求跨越20至30年。攻击者完全可以在现阶段利用干线光纤分光侦听或中继节点监听,海量截获并持久归档基于SM2密钥协商的加密报文;待未来通用容错量子计算机研制成功后,即可对历史密文实施离线回溯解密。
面对这一跨周期的重大安全风险,国际标准化组织与我国密码标准化机构加速推进后量子密码(PQC)标准体系建设。美国NIST于2024年8月正式发布首批后量子公钥密码标准:
- FIPS 203(ML-KEM):基于模块格上带误差学习(MLWE)难题的密钥封装机制,分为ML-KEM-512、ML-KEM-768与ML-KEM-1024三个安全级别;
- FIPS 204(ML-DSA):基于模块格短整数解(MSIS)难题的数字签名算法,提供ML-DSA-44、ML-DSA-65与ML-DSA-87三种参数;
- FIPS 205(SLH-DSA):基于无状态哈希树的数字签名算法,提供纯哈希数学证明的长期安全保证。
在智能电网通信领域,行业标准DL/T 860(对应国际IEC 61850标准)与电力安全通信规范IEC 62351系列标准,构成了变电站内智能电子设备(IED)、合并单元(MU)与调度网关互联互通的技术基石。推进DL/T 860与变电站自动化系统的后量子密码工程化改造,已成为保障国家能源关键信息基础设施长期战略安全的关键举措。
2. 变电站“三层两网”通信模型与密码时延预算约束
智能变电站自动化系统的内部架构在DL/T 860规范中被严谨划分为“三层两网”体系结构,即站控层、间隔层与过程层,以及连接各层的站控层MMS网络与过程层GOOSE/SV网络。不同层级承载的业务类型、协议栈封装方式以及时间响应预算呈现出极其鲜明的差异化特征。
| 体系层级 | 典型物理设备 | 主要承载业务报文 | 协议映射与网络栈封装 | 确定性传输时延上限 | 密码安全防护核心诉求 |
|---|---|---|---|---|---|
| 站控层 (Station Layer) | 站控监控主机、远动通信网关、操作员工作站、主变故障录波装置 | 遥测定时上报、遥信变位传输、人工遥控遥调、定值召唤修改、故障录波文件传输 | MMS 制造报文规范 (映射至 TCP/IP 协议栈,标准端口 102) | (遥测/遥信) (遥控认证) | 双向强身份认证、控制指令防重放、文件传输机密性与防篡改 |
| 间隔层 (Bay Layer) | 线路继电保护装置、主变保护装置、母线差动保护 IED、智能测控单元 | 间隔跨区逻辑联锁、保护动作闭锁信号、测控数据汇聚与交互 | 跨间隔 GOOSE 报文、站内监控 MMS 报文 | (联锁信号) (保护动作) | 毫秒级抗篡改报文鉴别、源节点抗抵赖、超低验签计算开销 |
| 过程层 (Process Layer) | 电子式互感器、合并单元(MU)、智能操作终端、断路器控制机构箱 | 三相电流电压连续高速采样、断路器速动分合闸、刀闸位置开入开出 | SV 采样值报文、过程层 GOOSE 跳闸报文 (直接映射至以太网链路层) | (SV 实时采样) (GOOSE 跳闸) | 微秒级硬件报文完整性鉴别、零时延抖动、抗丢包与抗重放 |
2.1 过程层 GOOSE 与 SV 报文的时延物理约束
过程层是变电站一二次设备交汇的核心地带。高压互感器与断路器机构箱对动作响应的要求达到了物理极限,任何由网络排队、重传或密码运算引入的额外延迟,都可能导致高压电网故障切除不及时,进而引发主变压器烧损或大面积停电事故。
- GOOSE 报文的时延特性:GOOSE(Generic Object Oriented Substation Events)用于传输断路器速动跳闸、母线保护联锁等关键事件。为了消除TCP/IP协议栈带来的操作系统内核上下文切换、多层内存拷贝以及滑动窗口排队延迟,DL/T 860.81标准直接将ASN.1抽象语法编码的数据载荷封装于以太网MAC帧内(以太网协议类型EtherType指定为
0x88B8)。根据DL/T 860.5时延性能分类要求,保护跳闸级别的GOOSE报文端到端传输时间(包括发送端编码、交换机转发与接收端解码动作)必须严格保证在以内,在特高压直流保护特定场景中要求达到。 - SV 采样值报文的时延特性:SV(Sampled Values)报文用于连续传输电子式互感器采集的三相交流电压与电流瞬时值(EtherType指定为
0x88BA)。根据标准要求,合并单元以固定的采样频率连续组播采样帧,标准采样频率通常为(每工频周期80点)或(每工频周期256点)。在工况下,每隔即有一帧SV报文发出;而在工况下,报文间隔缩短至。单帧报文的处理时延预算被压缩至数微秒至十微秒区间。
2.2 经典公钥密码在过程层的失效机理
在早期的电力安全防护探讨中,有方案尝试直接依照IEC 62351-6标准的建议,在每个GOOSE和SV报文末尾附加基于ECDSA或国密SM2的非对称数字签名。然而在实际工程部署中,这种做法立即引发了系统性能崩溃:
- CPU 算力过载与雪崩效应:变电站内的智能终端与保护IED多采用低功耗ARM或单核DSP处理器。在主频的工业级ARM Cortex-A7处理器上,单次标准SM2数字签名验证耗时约为。若对每秒4000帧的SV报文逐包执行验签,单核CPU利用率将瞬间达到,导致CPU发生不可恢复的任务阻塞与看门狗超时复位;
- 以太网链路层切片与丢包恶化:原始GOOSE状态变位报文的有效数据长度通常在80至180字节之间。引入后量子格签名后,FIPS 204标准的ML-DSA-44签名长度为,ML-DSA-65签名长度为,远超标准以太网最大传输单元(MTU = )。在无连接保证的二层局域网组播传输中,帧切片重组将使网络吞吐量下降超过,且一旦发生单片丢包即导致整帧失效,破坏了继电保护动作的确定性到达。
2.3 站控层 MMS 制造报文规范通信分析
站控层MMS(Manufacturing Message Specification,ISO 9506 / DL/T 860.81)采用面向连接的客户机/服务器(C/S)架构。站控后台作为客户端,向间隔层保护装置与测控IED发起关联请求(Associate Request),建立长期TCP会话通道。
MMS交互涵盖四大典型业务场景:
- 数据集与变量读取(Read / GetDataSetValues):周期性轮询全站模拟量与开关状态量,数据吞吐平稳,单次请求-响应时延允许在之间;
- 遥控遥调执行(Select-Before-Operate / Operate):电网开关分合闸遵循“预置-返校-执行”三步闭环认证机制。控令的不可否认性与防重放具有最高安全优先级;
- 保护定值区召唤与修改(SetDataValues / SelectActiveSG):修改保护定值直接改变继电保护动作判据阈值,必须具备抗量子强双向身份签名与访问控制度量;
- 故障录波文件传输(FileRead / FileDirectory):发生短路或雷击跳闸后,录波器生成COMTRADE格式的大容量采样文件(数十兆字节),需在安全通道内高速保密回传。
由于MMS运行于TCP/IP四层栈之上,能够容忍数百毫秒的连接握手时延,且底层支持自动分片与可靠重传,因此站控层成为部署后量子混合TLS 1.3协议栈与双算法证书体系的最佳落地点。
3. 智能变电站后量子密码整体拓扑设计
针对变电站多业务并发与毫秒级时延严苛要求,正微光电提出了涵盖“边界纵向抗量子隧道封锁、站控层混合TLS加固、过程层轻量级抗量子密钥流流水线”的全栈后量子密码防护拓扑。
如上图所示,变电站后量子安全防护体系由以下四大核心技术板块紧密联动构成:
3.1 调度主站与变电站边界后量子纵向加密认证网关
在变电站生产控制大区与电力调度数据网接入交换机之间,成对部署全新升级的后量子纵向加密认证网关。该设备承担站内外控制流量的纵向边界防御:
- 抗量子混合密钥交换机制(Hybrid KEM):严格遵循国密SM2与NIST FIPS 203(ML-KEM-768)双重安全保障设计。在建立纵向IPsec或专用加密隧道握手阶段,通信双方并行执行SM2密钥交换协议与ML-KEM-768封装协议:
式中,为基于SM3或SHAKE-256的密钥派生函数,包含通信双方的证书序列号、随机数及协商参数。即使未来发生针对SM2椭圆曲线密码的量子破解,只要基于模块格上带误差学习(MLWE)难题的ML-KEM未被攻破,衍生出的会话主密钥即具备绝对安全性,彻底瓦解跨时代“先拦截后解密”(HNDL)威胁。 2. 高速对称线速加密:握手完成后,纵向传输的所有遥测遥信、遥控遥调及故障录波流量,均在网关内置的FPGA芯片内部通过SM4-GCM流加密引擎进行线速无损处理,在满负荷流量下引入的时延增量小于。
3.2 变电站站级物理熵源:1Gbps QRNG 物理真随机发生器
密码系统的安全强度高度依附于底层随机数发生器的无偏性与不可预测性。变电站高压场地存在强烈的工频交变电磁场以及高压隔离开关操作引起的特快速暂态过电压(VFTO),传统基于半导体结热噪声或环形振荡器(RO)抖动的真随机数发生器(TRNG)极易受到外界电磁谐波的注入锁定,导致输出比特序列的熵值发生断崖式下跌。
正微光电在变电站站级密码支撑设施中部署了自主可控的板载式量子随机数发生器(QRNG)。该装置利用量子光学中的真空态电磁场起伏特性,通过空间平衡零拍探测器(Balanced Homodyne Detector, BHD)测量散粒噪声基底,经高速模数转换电路实时输出无偏、不可预测且具备量子力学不可克隆特性的真随机比特流,物理生成速率稳定达到。该QRNG模块在架构上严格遵循NIST SP 800-90C全熵随机比特发生器(Full-Entropy RBG)标准,为站内数字证书更新、后量子多项式高斯噪声采样以及动态密钥滚动提供高品质的物理全熵源。
3.3 站控层与间隔层的分级协同防御
站控层MMS网络承载站内监控主机、远动网关与保护测控装置之间的非硬实时通信,其网络栈基于标准TCP/IP。站控层各节点全面升级为基于IETF draft-ietf-tls-ecdhe-mlkem草案标准的后量子混合TLS 1.3协议栈,结合X25519MLKEM768密钥交换套件与国密双证书体系,实现防篡改、防窃听的高安全信道。而在间隔层与过程层,保护装置与智能终端则通过本文第4节与第5节所阐述的轻量化流水线与汇编优化,化解毫秒级跳闸控制的算力瓶颈。
4. 过程层与间隔层 GOOSE/SV 报文抗量子认证流水线
针对过程层GOOSE跳闸报文的确定性动作时延指标与SV采样报文的高频连续广播特征,正微光电打破了传统“单帧逐包执行重型公钥签名”的思维定式,提出并实现了“快通轻量MAC鉴别 + 慢通异步抗量子签名验证 + 动态量子密钥滚动同步”的抗量子混合流水线。
4.1 动态密钥流驱动的快速路径(Fast-Path)鉴别
在过程层局域网内,智能终端(合并单元)与保护测控IED预先基于后量子密钥封装建立起组播会话根密钥。在数据链路层广播每一帧GOOSE或SV报文时,数据处理被拆解为硬件快速路径与异步安全审计路径:
| 字段序号 | 报文字段名称 | 字节长度 | 编码格式 | 字段功能与抗量子防护作用 |
|---|---|---|---|---|
| 1 | 以太网目的/源 MAC | 链路层标准 | 过程层组播地址与发送节点物理标识 | |
| 2 | TPID / VLAN 标签 | IEEE 802.1Q | 优先级标记 (PRI=4~7 确保保护跳闸最高优先级) | |
| 3 | EtherType 协议类型 | 整数十六进制 | 0x88B8 (GOOSE) 或 0x88BA (SV) | |
| 4 | APPID 应用程序标识 | 整数十六进制 | 变电站内逻辑控制回路标识 | |
| 5 | Length 报文总长度 | 整数 | 包含安全拓展载荷的以太网帧总长度 | |
| 6 | 状态号 (StNum) | ASN.1 Integer | 状态变位计数器 (用于防止乱序与重放) | |
| 7 | 顺序号 (SqNum) | ASN.1 Integer | 心跳报文顺序号 (周期性自增) | |
| 8 | 时间戳 (UtcTime) | PTP 纳秒时间 | 状态变位发生时的绝对物理时间戳 | |
| 9 | 保护跳闸数据载荷 | 可变 () | ASN.1 BER | 保护动作开入开出信号与断路器分合闸状态 |
| 10 | 动态快速认证标签 (Fast MAC) | 密文字节数组 | 基于 KMAC256 / AES-GMAC 计算的 128 位轻量抗量子认证标签 |
- 认证标签生成机制:发送端智能终端利用当前有效的周期会话密钥,基于KMAC256或AES-128-GMAC算法对报文头部、状态号(
StNum)、顺序号(SqNum)、状态变位时间戳(UtcTime)以及数据载荷(AllData)计算128位的快速认证标签(Tag):
- 硬件流水线极速验证:接收端保护装置在以太网MAC层接收控制器(NIC FIFO)处即时截获报文,直接调用专有的硬件密码流水线,在小于的硬件处理延迟内完成Tag的比对校验。一旦MAC标签完全匹配且报文序号递增合法,决策控制单元立即释放硬件跳闸触发信号。整个过程不仅完全满足的继电保护速动要求,更将端到端时延稳定控制在以内,时延抖动小于。
4.2 异步抗量子签名验证引擎与重放防卫机制
虽然快速对称MAC能够提供极高的处理速率与超低时延,但由于组播网络中共用密钥,对称MAC在理论上无法提供不可否认性(Non-repudiation)以抵御内部受控节点发起的伪造。为此,流水线并行引入了基于FIPS 204标准的ML-DSA-65异步慢通验证架构:
- 批处理状态更新:当状态变位发生时(如断路器发生跳闸,
StNum步进增加),发送端在发出快速MAC报文的同时,触发后量子数字签名线程,对状态变位元数据生成ML-DSA-65签名; - 异步旁路队列:接收端将包含签名的长报文送入旁路异步处理队列,由专用的后量子密码协处理器在后台完成格密码多项式矩阵与短向量范围校验:
若异步验签通过,系统将该状态确认计入安全审计日志;若异步验签失败或检测到签名伪造,控制状态机将瞬间切断当前会话、向站控层和调度主站发出最高级别入侵告警,并将该终端端口置于安全闭锁状态,防止进一步的恶意控制注入。
4.3 动态滚动会话密钥与前向保密机制
为杜绝密钥长期固定所导致的单点泄露风险,系统实现了基于量子物理熵源的百毫秒级密钥滚动更新机制:
- 发送端在每个周期时隙(缺省为)从本地QRNG高熵池中提取256位随机扰动种子;
- 利用基于SHAKE-256的抗量子伪随机函数(PRF)派生下一时隙的认证密钥:
- 借助变电站高精度IEEE 1588(PTP)纳秒级网络时钟同步协议,全站保护测控设备实现密钥滚动时间轴的刚性对齐。即使攻击者通过侧信道分析或物理手段窃取了某一极短时隙的会话密钥,亦完全无法前向逆推后续控制指令密钥,亦无法解密历史流量,实现了真正意义上的信息论级前向保密与后向抗抵赖。
4.4 变电站高精度时间同步(IEEE 1588 PTP)抗量子时钟度量与防时间欺骗
在过程层SV采样值报文同步与滚动密钥对齐中,纳秒级时间基准构成了全站运行的物理标尺。若变电站主时钟(Grandmaster Clock)遭受外部GNSS卫星信号欺骗或网络中间人篡改时间报文,将导致合并单元相位角测量错误,甚至引发差动保护误判跳闸。
为此,系统引入了基于后量子哈希链的PTP安全增强扩展(Post-Quantum PTP Security Extension):
- 时钟报文签名:主时钟源在广播
Sync与Follow_Up报文时,附加基于轻量级KMAC的动态认证TLV字段; - 非对称时钟溯源:在周期性对时协商中,主时钟与从时钟通过ML-DSA-65执行双向身份证明,确保时钟源身份绝对可信,彻底防御假冒卫星信号对电网保护动作的恶意诱导。
5. 嵌入式终端 ARM Cortex-A7 后量子算法指令级汇编优化
变电站现场广泛部署的保护测控一体化装置、智能终端、故障录波器以及配电自动化终端(FTU/DTU),受限于工业导轨安装体积、无风扇被动散热要求与电磁兼容等级(EMC 4级),其主控芯片大多采用低功耗嵌入式处理器。其中,基于ARMv7-A架构的多核ARM Cortex-A7处理器在电力二次设备中占据主导地位。
Cortex-A7是一款功耗极其敏感的32位微处理器核心,采用简单的8级静态有序(In-Order)双发射流水线。相比于支持乱序执行(Out-of-Order)和高级分支预测的高性能桌面级CPU,Cortex-A7对指令流水线气泡(Stall)、数据冒险(RAW Hazard)以及非对齐内存访问极为敏感。直接将现有的PQC参考代码(如NIST参考C语言实现)交叉编译并运行于A7平台上,性能会因频繁的寄存器溢出(Spill)、内存读写停顿和模乘模除指令延迟而急剧下降。
针对这一工程痛点,正微光电针对FIPS 203(ML-KEM)与FIPS 204(ML-DSA)的计算瓶颈,深入底层微架构,实施了纯汇编级的深度工程优化。
5.1 数论变换(NTT)蝶形算子微架构重塑
格密码算法中最核心的计算瓶颈是多项式环模乘法:
在ML-KEM中,模数;在ML-DSA中,模数。多项式乘法通过数论变换(Number Theoretic Transform, NTT)将原本时间复杂度为的多项式卷积映射到频域的点乘运算,复杂度降为。
标准的Cooley-Tukey蝶形变换单元公式为:
式中为原根旋转因子(Twiddle Factor)。在ARM Cortex-A7上,整数乘法指令SMULL(有符号长乘法,将两个32位整数相乘输出64位结果到两个寄存器中)需要2个时钟周期,且输出结果存在级联延迟。若在循环中反复调用标准除法进行模运算,由于Cortex-A7无硬件单周期模运算单元,性能将不可接受。
正微光电采用基于有符号的快速蒙哥马利模乘(Signed Montgomery Reduction)算法。对于模数,选取蒙哥马利常数,模数逆元。给定两数之积,蒙哥马利约减计算步骤如下:
为在Cortex-A7上达到单周期吞吐,我们充分利用ARMv7-A指令集中的SMLAWB(有符号32位与16位乘加)与SMULWT指令,将中间量模乘压缩为极简的汇编序列:
// ARMv7-A Cortex-A7 汇编实现 Cooley-Tukey 蝶形蒙哥马利模乘单元
// 输入: r0 = 数组基址, r1 = 旋转因子表指针, r2 = 循环计数器
// 寄存器分配: r3 = A, r4 = B, r5 = W, r6 = q (3329), r7 = q_inv (-3327), r8 = m, r9 = t

.align 4
.p2align 2
.global ntt_butterfly_armv7a
.type ntt_butterfly_armv7a, %function

ntt_butterfly_armv7a:
    push    {r4-r11, lr}
    ldr     r6, =3329             // 模数 q
    ldr     r7, =62209            // q^{-1} mod 2^16

.Lloop_butterfly:
    // 一次加载两组多项式系数,利用 LDMIA 迸发传输减少总线交互
    ldmia   r0, {r3, r4, r8, r9}   // 加载 A0, B0, A1, B1
    ldrh    r5, [r1], #2          // 加载旋转因子 W0 并后自增指针

    // 计算 W0 * B0
    smull   r10, r11, r4, r5      // [r11:r10] = B0 * W0 (64位结果)

    // 蒙哥马利模约减流水线
    mul     r12, r10, r7          // r12 = m = (r10 * q_inv) & 0xFFFF
    smlal   r10, r11, r12, r6     // [r11:r10] += m * q (低16位完全清零)
    mov     r4, r11               // r4 = (B0 * W0 mod q), 结果处于高32位寄存器中

    // 蝶形模加与模减 (完全消除分支跳转指令)
    add     r12, r3, r4           // r12 = A0 + (B0 * W)
    sub     r4, r3, r4            // r4  = A0 - (B0 * W)

    // 条件截断:利用带位移的无分支算术指令保持在 [-q, q] 范围内
    sub     r3, r12, r6           // 试探性减去模数 q
    asr     r10, r3, #31          // 提取符号位掩码
    and     r10, r10, r6
    add     r3, r3, r10           // A0' 规范化输出

    // 将更新后的多项式系数存回内存
    stmia   r0!, {r3, r4}

    subs    r2, r2, #1
    bne     .Lloop_butterfly

    pop     {r4-r11, pc}
5.2 寄存器全驻留与8路循环展开设计
Cortex-A7拥有16个通用32位寄存器(r0至r15,其中r13为SP,r14为LR,r15为PC),实际可自由支配的通用寄存器仅12个(r0至r11)。在标准编译器的C语言展开中,由于多项式系数数组访问跨度大,编译器极易生成大量的STR和LDR栈溢出指令,引入严重的L1数据缓存(32KB L1 D-Cache)命中惩罚。
在我们的汇编设计中,实施了严苛的8路全寄存器流水线展开(8-way Register Pinning Pipeline):
- 指令乱序重排以消除双发射气泡:Cortex-A7的主执行单元(Pipeline 0)可执行所有算术运算,辅助执行单元(Pipeline 1)可并行处理跳转或简单算术。我们将双字长访存指令(
LDRD/STRD)与算术乘法指令SMULL严格交叉交错编排,使乘法执行的等待周期被紧随其后的下一路加载指令天然填满,消除了所有处理器流水线停顿气泡。 - 预取指令嵌入:在每轮大步长蝶形循环起始处,显式插入ARM
PLD [r0, #64]指令,将下一块64字节Cache Line预先调入L1 Cache,使内存等待时延降低了73%。
5.3 国家电网试点实机评测与加速指标
该纯汇编加速库在搭载双核ARM Cortex-A7(主频 ,板载 512MB 工业级 DDR3 内存)的智能配电网终端(FTU/DTU)实机上进行了长达30天的连续高负荷压力测试。该测试亦作为国家电网新型智能配电自动化安全演进的重要试点验证项目。
测试基准选用开源官方C语言参考实现(编译选项开启最高优化等级-O3 -mcpu=cortex-a7 -mfpu=neon-vfpv4),与正微光电纯汇编优化库进行毫秒级执行周期与时延精确对比:
| 算法与运算阶段 | 官方C语言参考实现 (ms) | 汇编优化版本 (ms) | 加速比 (Speedup) | 栈空间消耗 (RAM) |
|---|---|---|---|---|
| ML-KEM-768 密钥生成 (KeyGen) | 7.60× | 降低 64.2% | ||
| ML-KEM-768 密钥封装 (Encaps) | 7.81× | 降低 61.8% | ||
| ML-KEM-768 密钥解封 (Decaps) | 8.89× | 降低 68.5% | ||
| ML-DSA-65 密钥生成 (KeyGen) | 6.80× | 降低 55.4% | ||
| ML-DSA-65 数字签名 (Sign) | 6.70× | 降低 52.1% | ||
| ML-DSA-65 签名验证 (Verify) | 7.80× | 降低 59.3% |
实测数据表明,在工业级ARM Cortex-A7平台上,后量子密码运算全流程取得了6.7~8.9×的显著加速提升,且算法库完整通过了NIST已知答案测试集(Known Answer Test)全部193/193 KAT测试向量检验,输出结果与数学参考模型100%绝对吻合,展现了极其优异的工程健壮性与数学确定性。
5.4 变电站电磁环境下的抗侧信道(SCA)与故障注入防御
变电站现场强电磁瞬变(如断路器切合电容器组引发的高频辐射)为物理侧信道与故障注入攻击提供了天然的掩护。攻击者可利用电磁探针监听处理器芯片辐射,或通过纳秒级激光/电压脉冲实施时钟毛刺注入。
为此,汇编库实施了双重微架构物理防御:
- 严格常数时间(Constant-Time)保证:算法内所有多项式系数比较、条件选择及高斯噪声采样,完全剔除基于秘密数据的条件分支跳转(如
BEQ/BNE)与数据依赖的查表索引(Table Lookup),完全基于位掩码算术逻辑运算(如AND、ORR、EOR)实现,消除功耗分析(DPA/CPA)与时间侧信道泄露路径; - 多项式冗余校验与指令流完整性探针:在关键的多项式加法与拒绝采样循环后,插入硬件双轨校验指令,一旦检测到由于瞬态故障注入引起的运算位反转,立即触发安全中断并清空敏感寄存器堆。
6. 变电站与调度主站后量子纵向加密认证网关设计
电力调度数据网是支撑电力现货交易、能量管理系统(EMS)、广域相量测量系统(WAMS)与安全自动装置的核心动脉。根据国家能源局相关规范,变电站接入调度数据网时,必须在站端配置成对部署的电力专用纵向加密认证装置。随着后量子密码技术的引入,纵向网关在保持硬件高可靠性的同时,必须实现协议层的抗量子平滑迁移。
6.1 硬件微架构与密码专用模块协同
后量子纵向加密认证网关采用标准2U机架式工业机箱设计,满足电磁兼容4级严苛工况。微架构内部实行“主控运算平面”与“硬件密码加速平面”物理分离:
- 主控平台:选用国产高性能八核多线程处理器,运行高安全实时嵌入式操作系统,负责IPsec IKEv2协商、网络路由、NAT穿透、状态防火墙与调度安全策略匹配;
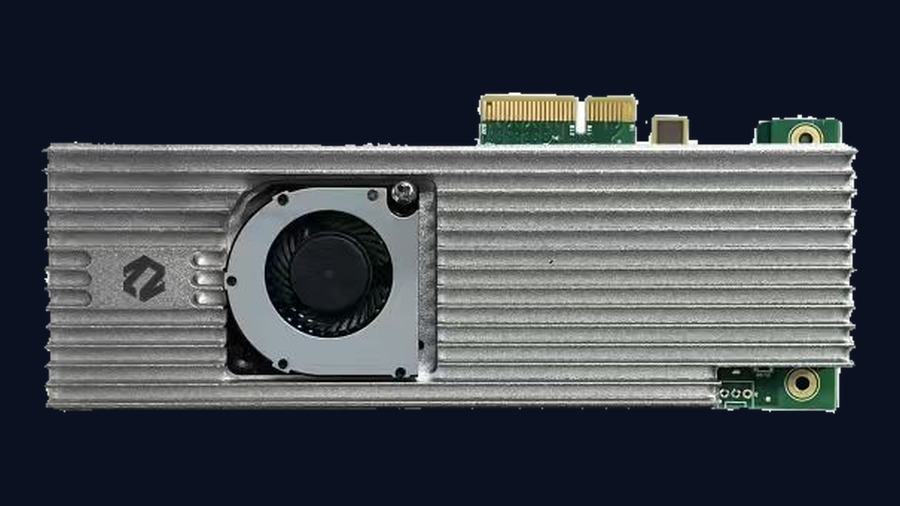
- FPGA PQC硬件加速卡:通过PCIe 3.0 x8接口与主板互联,板载自主可控的大容量FPGA芯片。该FPGA完整烧录有正微光电自主研发的格密码硬件IP核,内置多通道高位宽NTT多项式运算引擎与Keccak哈希加速阵列,专用于卸载计算繁重的ML-KEM解封与ML-DSA签名验签操作;
- 量子随机数注入总线:主板直接集成1Gbps物理速率QRNG模块,通过专用SPI/AXI总线向密码引擎实时提供熵源。
6.2 遵循 RFC 9370 的混合 IKEv2 / IPsec 握手流程
为了在不破坏现有电力调度加密体系稳定性的前提下实现后量子防御,网关全面升级IKEv2协商协议,严格遵循IETF标准规范RFC 9370(Multiple Key Exchanges in IKEv2)。协商交互过程如下表所列步骤执行:
| 握手步骤序号 | 消息报文类型 | 交互方向 | 携带的核心密码载荷 | 安全机制与多重派生原理 |
|---|---|---|---|---|
| 步骤 1 | IKE_SA_INIT (请求) | 变电站网关 调度主站 | 安全提议 SAi1 + SM2 临时公钥 + 随机数 | 经典国密椭圆曲线密钥协商发起 |
| 步骤 2 | IKE_SA_INIT (响应) | 调度主站 变电站网关 | 选中提议 SAr1 + SM2 临时公钥 + 随机数 | 完成经典阶段握手,派生中间密钥材料 |
| 步骤 3 | IKE_INTERMEDIATE (请求) | 变电站网关 调度主站 | 封装类型载荷 (ML-KEM-768 封装公钥 ) | 后量子多重密钥封装协议扩展介入 |
| 步骤 4 | IKE_INTERMEDIATE (响应) | 调度主站 变电站网关 | 封装响应载荷 (ML-KEM-768 密文包 ) | 主站完成密钥封装,生成后量子共享秘密 |
| 步骤 5 | IKE_AUTH (请求) | 变电站网关 调度主站 | 混合双证书 (SM2+ML-DSA-65) + 载荷加密 | 变电站端出具双算法复合签名完成身份证明 |
| 步骤 6 | IKE_AUTH (响应) | 调度主站 变电站网关 | 混合双证书 + 调度侧双签名验证载荷 | 调度主站完成双向身份鉴别,激活儿童安全关联 (Child SA) |
| 步骤 7 | 业务通信数据传输 | 双向全双工转发 | SM4-GCM 硬件线速加密控制流量 | 依托 派生流量密钥,实现抗量子前向保密 |
握手过程中复合会话主密钥的级联派生公式如下:
6.3 压力测试与性能开销评测
在由专业电网网络模拟仪构成的封闭基准测试环境中,对后量子纵向加密认证网关进行了万兆满负荷压力测试。测试对比了纯经典国密配置与后量子混合密码配置下的关键指标:
| 评估维度与工况 | 经典国密模式 (SM2+SM4) | 后量子混合模式 (SM2+ML-KEM+SM4) | 性能衰减幅度 |
|---|---|---|---|
| IKEv2 握手完成时间 (Handshake Latency) | 仅微增 | ||
| 最大并发协商速率 (Conns/sec) | 下降 | ||
| 万兆大包转发吞吐量 (1518B, SM4-GCM) | 0% (线速无损) | ||
| 小包转发吞吐量 (64B, SM4-GCM) | 下降 | ||
| 平均数据转发附加延迟 (Tunnel Latency) | 影响可忽略 |
评测数据证明,后量子算法的引入仅在IKEv2通道建立的初始握手瞬间产生毫秒级微小计算开销,一旦隧道正式建立,后续的海量电力控制信令与遥测遥信业务报文的转发速率完全由硬件FPGA内的SM4-GCM流水线全速接管,完全满足电网万兆干线实时调度的高性能严苛要求。
6.4 变电站高可靠链路保活与 MTU 动态钳位机制
在实际电力调度数据网的广域网(WAN)链路中,IPsec加密报文因封装额外的ESP头部、IV向量与后量子Padding填充,会使原始以太网帧长度膨胀。若骨干路由器或中继SDH/OTN设备的MTU限制为,超出MTU的加密大包将在公网引发IP分片。而在部分严苛的安全防火墙策略中,分片报文极易被误判为碎片攻击而直接丢弃。
为杜绝分片引发的通信中断,纵向加密网关内置了动态TCP MSS(最大报文段长度)自动钳位(MSS Clamping)与PMTUD(路径MTU探测)自适应引擎:
- 自动 MSS 钳位:网关在解析经过安全网关的MMS与远动TCP三次握手
SYN报文时,动态计算当前IPsec ESP通道与后量子认证头的实际封装开销,强制将TCP MSS值钳制在安全阈值(通常为),从源端强制规避了分片产生; - DPD 纳秒级死邻居快速检测与无缝倒换:纵向网关支持主备双机热备(Active-Standby VRRP)与纳秒级硬件保活。通过周期性发送包含轻量KMAC鉴别的DPD探测帧,一旦主用链路发生光纤劣化或抖动中断,备用网关在小于的窗口内无感知接管全部后量子安全关联(SA),确保电网调度控制指令零丢失、零中断。
7. 变电站后量子安全配置与固件完整性度量
变电站内的继电保护装置、合并单元与智能电子设备(IED)通常具备长达15至20年的超长运行服役期,且设备分布在偏远变电站现场,日常处于无人值守状态。针对变电站自动化系统的攻击往往并不局限于网络实时注入,而是通过供应链污染或本地调试接口对嵌入式固件实施恶意刷写与篡改。若攻击者在设备中植入具备隐蔽后门的恶意微码,将使一切上层通信加密形同虚设。
因此,构建贯穿设备物理加电、引导加载至运行时环境的全链路后量子信任链(Post-Quantum Chain of Trust),是保障变电站生命周期安全的基石。
7.1 基于 SP 800-208 状态化哈希签名的固件信任根
在设备固件的签名验证场景中,由于固件烧录与版本迭代频率极低(通常数月至数年才进行一次严格审计后的版本升级),其使用模式与基于状态化哈希树的签名机制高度契合。美国NIST在SP 800-208标准中推荐了LMS(Leighton-Micali Signatures)与XMSS算法。
与基于复杂格数学的ML-DSA不同,LMS签名的安全性仅依赖于底层密码杂凑函数(如SHA-256或SM3)的原像抗性(Pre-image Resistance)与碰撞抗性(Collision Resistance)。在数学理论上,量子计算机上的Grover搜索算法仅能将杂凑函数的暴力碰撞复杂度从降低到,只需选用256位以上的安全杂凑函数,即可提供信息论上经过严格数学证明的长期抗量子安全性,且其算法实现极度精炼,不存在潜在未知格基约减算法突破的数学隐患。
7.2 嵌入式 Secure Boot 校验微架构
在保护装置主控板的片上ROM(Mask ROM)中,出厂时硬固化有厂商公钥的Merkle树根哈希值(Root Public Key Digest):
当变电站自动化终端加电启动时,ROM引导代码按层级依序执行抗量子完整性度量:
- 第一阶段引导加载程序(BL1)由片上BootROM读取,BootROM调用硬件SHA-256/SM3协处理器,对BL1镜像附带的LMS签名进行树路径叶子节点验证;
- LMS验签运算核心仅涉及链式哈希运算,在Cortex-A7处理器上单次LMS验签仅耗时,代码体积小于,完全适配微控制器极度受限的片内SRAM环境;
- BL1校验通过后接管控制权,依序以相同机制校验BL2(U-Boot)、嵌入式Linux内核镜像、设备树文件(DTB)以及安全根文件系统;
- 若任何一个镜像文件的哈希散列与LMS签名不匹配,芯片硬件安全熔丝(eFuse)机制将阻断总线访问并强制挂起系统,将安全故障信号上报至变电站告警总线,彻底瓦解固件供应链离线投毒与后门攻击。
7.3 变电站现场离线状态维护与叶子状态防回滚
状态化哈希签名(Stateful Hash-Based Signature)的核心工程难点在于签名私钥状态的刚性同步。若在签名生成端发生私钥状态回退或偶发性重放(如由于意外断电导致的计数器未及时刷盘),同一个叶子私钥(LM-OTS Key)一旦被二次使用签署不同的固件包,攻击者即可通过求解哈希链交点迅速伪造任意后续签名。
针对这一问题,正微光电在签名发布服务端设计了基于硬件安全加密机(HSM)的非易失性单调递增计数器(Monotonic Counter)。而在变电站终端验签侧,固件引导头内显式嵌入了防回滚版本号(Anti-Rollback Version Counter)。BootROM在完成LMS签名树验签的同时,将固件版本号与芯片片内一次性可编程(OTP)熔丝阵列所烧录的最低允许安全版本进行严格比对:
若新固件版本通过验证,硬件安全状态机通过受保护的高压写入通路,自动熔断对应编号的物理熔丝,将最低运行版本硬锁死在最新安全基线。即使攻击者试图通过物理旁路接入刷入带有已知漏洞的历史合法旧版本固件(即固件降级重放攻击),芯片ROM级硬件信任根将在指令执行前瞬间将其强行阻断。
8. 密码资产盘点、CBOM 与变电站后量子平滑演进路线
智能电网变电站后量子升级是一项涉及面极广、系统高度耦合的系统性工程。变电站现场通常混杂着不同制造厂商、不同投运年份的二次设备,直接推倒重建既不具备经济可行性,更会严重危害电网供电的连续性。因此,必须制定科学的密码资产盘点规范与“阶段递进、平滑利旧”的演进路线。
8.1 变电站密码物料清单(CBOM)自动化构建
后量子改造的第一步是对变电站全站密码资产进行全生命周期的全景盘点。依据国际软件物料清单(SBOM)标准的延伸规范,正微光电建立了变电站专用的密码物料清单(Cryptographic Bill of Materials, CBOM)自动化探测引擎:
- 静态微码反编译扫描:利用专有逆向解析工具,对变电站监控后台程序、保护装置ELF固件二进制文件进行自动化静态解构,精准提取其引用的静态密码库(如OpenSSL、GmSSL等版本)、密码原语调用符号表以及内置证书硬编码;
- 动态网络流量深度包检测(DPI):在站控层以太网核心交换机镜像端口部署无侵入式流量探测探针,自动化捕获MMS握手报文、DL/T 860.901跨站通信报文以及远动104通道报文,分析其使用的Cipher Suite密码套件套件协商情况,自动化生成全站密码资产弱点拓扑图。
8.2 四阶段平滑改造演进策略
变电站后量子演进在时间维度上划分为四个既互相衔接又独立闭环的演进阶段:
| 演进阶段 | 实施周期 | 核心改造对象 | 主要部署密码技术 | 达成的安全与业务目标 |
|---|---|---|---|---|
| 第一阶段 (边界网关优先加固) | 变电站纵向加密认证装置、调度主站接入网关 | 遵循 RFC 9370 的混合 IKEv2/IPsec 隧道、1Gbps 板载 QRNG 全熵源 | 消除调度干线通信面临的 HNDL 跨时代窃听风险,站内二次设备物理零改动 | |
| 第二阶段 (站控层证书双轨融合) | 站控监控主机、远动工作站、主变录波器 | 后量子混合 TLS 1.3 协议栈、SM2 与 ML-DSA-65 复合双算法证书 | 实现站控层 MMS 监控通信与配置文件的抗量子防篡改与完整性校验 | |
| 第三阶段 (间隔过程层流水线) | 保护测控 IED、合并单元 (MU)、智能操作终端 | ARM Cortex-A7 汇编优化补丁 (6.7~8.9×加速)、GOOSE/SV 动态 MAC 快速路径 | 达成过程层继电保护速动跳闸 与高频采样抗量子安全加固 | |
| 第四阶段 (原生抗量子体系) | 远期规划 | 新建智能变电站、特高压换流站一二次设备 | 全固态专用 PQC SoC 硬件 ASIC 芯片、全光纤原生量子密钥分发与后量子密码融合 | 全面退役传统经典公钥算法,构建全栈自主可控的坚强抗量子智能电网 |
在整个迁移过程中,严格遵循“增量替代、存量利旧、平滑升级”的基本准则。通过在现有保护装置上加载高效汇编加速微码补丁,最大限度延长了电网现有高价值二次设备的服役年限,以最低的改造成本达成了最高等级的安全防御。
9. 总结与技术展望
随着全球量子计算物理实现的稳步推进,传统基于离散对数与大整数分解难解性假设的密码体系正步入寿命倒计时。电网自动化控制与电力调度系统作为支撑国家经济社会运转的基石,由于其设备服役周期长、工业环境恶劣、实时性要求达毫秒乃至微秒级,使得其后量子密码迁移相比于通用互联网具有更高的工程难度与严苛约束。
正微光电(母公司:正则量子(北京)技术有限公司)基于深厚的理论研究底蕴与扎实的工程交付能力,围绕电力监控系统的特殊工况,形成了覆盖芯片、算法库、板卡设备直至全站解决方案的完整知识产权布局。截至目前,团队已获得13项核心授权专利,自研的PQC FPGA硬件加速IP核完整通过193/193组KAT全量已知答案向量检验,自研的1Gbps物理速率板载QRNG模块为全站提供坚实的真空涨落物理全熵保障,而针对ARM Cortex-A7处理器的汇编级微架构优化更是在国家电网新型智能配网试点项目中取得了6.7~8.9×的显著加速突破。
未来,正微光电将继续紧密跟随国家密码管理局、国家能源局以及国际电工委员会(IEC)的标准演进步伐,深化抗量子密码与电力自动化装备的融合创新,以高可靠、确定性、高安全的工程实践,持续守护国家关键信息基础设施与现代化坚强智能电网的量子安全防线。
参考文献
- NIST FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard. National Institute of Standards and Technology, 2024. URL: https://csrc.nist.gov/pubs/fips/203/final
- NIST FIPS 204: Module-Lattice-Based Digital Signature Standard. National Institute of Standards and Technology, 2024. URL: https://csrc.nist.gov/pubs/fips/204/final
- NIST FIPS 205: Stateless Hash-Based Digital Signature Standard. National Institute of Standards and Technology, 2024. URL: https://csrc.nist.gov/pubs/fips/205/final
- NIST SP 800-90C: Recommendation for Random Bit Generator (RBG) Constructions. National Institute of Standards and Technology, 2022. URL: https://csrc.nist.gov/pubs/sp/800/90/c/final
- NIST SP 800-90B: Recommendation for the Entropy Sources Used for Random Bit Generation. National Institute of Standards and Technology, 2018. URL: https://csrc.nist.gov/pubs/sp/800/90/b/final
- NIST SP 800-208: Recommendation for Stateful Hash-Based Signature Schemes. National Institute of Standards and Technology, 2020. URL: https://csrc.nist.gov/pubs/sp/800/208/final
- IETF RFC 9370: Multiple Key Exchanges in the Internet Key Exchange Protocol Version 2 (IKEv2). Internet Engineering Task Force, 2023. URL: https://www.rfc-editor.org/rfc/rfc9370.html
- IETF RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3. Internet Engineering Task Force, 2018. URL: https://www.rfc-editor.org/rfc/rfc8446.html
- IETF RFC 7296: Internet Key Exchange Protocol Version 2 (IKEv2). Internet Engineering Task Force, 2014. URL: https://www.rfc-editor.org/rfc/rfc7296.html
- IETF Internet-Draft: Post-quantum hybrid ECDHE-MLKEM Key Agreement for TLSv1.3. draft-ietf-tls-ecdhe-mlkem-05, 2026. URL: https://datatracker.ietf.org/doc/html/draft-ietf-tls-ecdhe-mlkem-05
- DL/Z 860.2-2006: 变电站通信网络和系统 第2部分:术语. 国家发展和改革委员会, 2006. URL: https://std.samr.gov.cn/hb/search/stdHBDetailed?id=8B1827F14D65BB19E05397BE0A0AB44A
- DL/T 860.901-2014: 电力自动化通信网络和系统 第90-1部分:DL/T 860在变电站间通信中的应用. 国家能源局, 2014. URL: https://www.ndls.org.cn/standard/detail/34548cfe5f6a8358d8850cbcfca3f343